


Serwer MCP Systemu Plików
Serwer MCP Systemu Plików umożliwia bezpieczny, programistyczny dostęp do lokalnego systemu plików za pośrednictwem Model Context Protocol (MCP). Daje asystento...
5 min czytania
MCP Server
AI Automation
+4
Dowiedz się, jak Model Context Protocol (MCP) pozwala Claude’owi i innym asystentom AI na bezpieczną interakcję z Twoimi lokalnymi plikami dzięki operacjom sandboxowanym, opartym na uprawnieniach. Zobacz praktyczne przykłady i najlepsze praktyki bezpiecznej implementacji.
Model Context Protocol (MCP) zapewnia bezpieczne ramy do współpracy aplikacji z systemami plików poprzez operacje sandboxowane. Ten przewodnik wyjaśnia, jak działa MCP, omawia jego kluczowe cechy i prowadzi przez praktyczny przykład z użyciem MCP Filesystem Server.
Model Context Protocol (MCP) to zaawansowane ramy bezpieczeństwa zaprojektowane, by umożliwić kontrolowaną interakcję między aplikacjami (takimi jak asystenci AI) a systemami zewnętrznymi, w szczególności systemami plików. Działając jako bezpieczny most, MCP pozwala narzędziom na operacje takie jak odczyt, zapis czy wyszukiwanie plików w środowisku sandboxowanym, opartym na uprawnieniach.
Protokół jest szczególnie wartościowy dla deweloperów chcących zintegrować operacje na systemie plików z aplikacjami takimi jak VS Code, Claude Desktop czy innymi środowiskami programistycznymi, zachowując przy tym silne granice bezpieczeństwa.
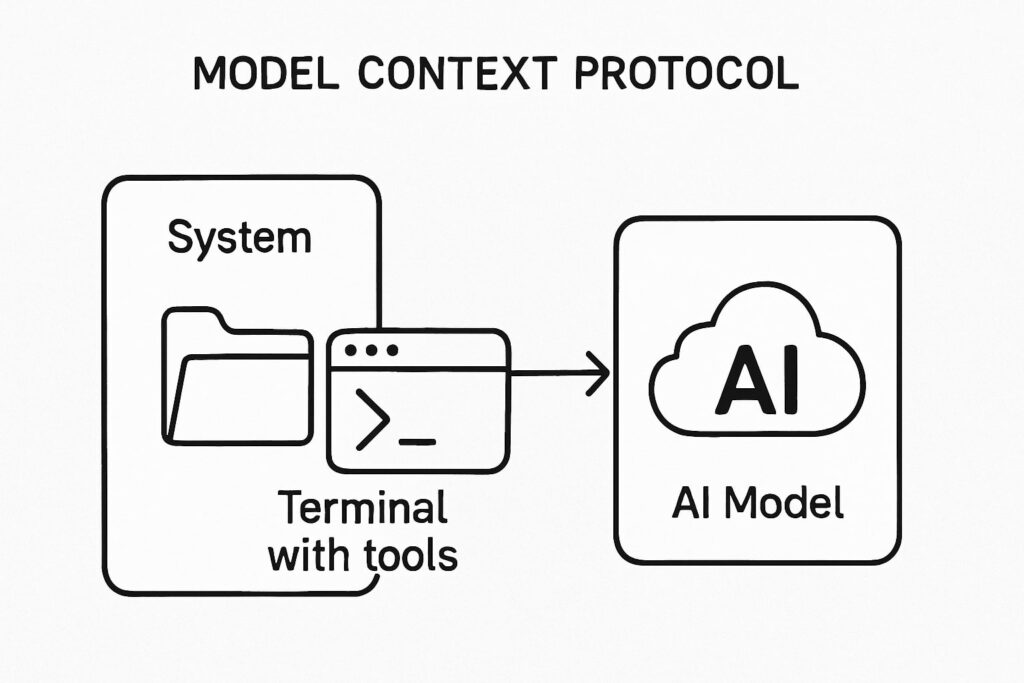
MCP Filesystem Server to implementacja w Node.js stworzona specjalnie do operacji na systemie plików w ramach Model Context Protocol. Dostarcza kompleksowy zestaw narzędzi do kontrolowanej pracy z plikami i katalogami.
Oto przegląd głównych funkcji:
Wszystkie te narzędzia są dostępne przez zasób file://system, który pełni rolę interfejsu do operacji MCP na systemie plików.

Rozpocznij bezpłatny okres próbny już dziś i zobacz rezultaty w ciągu kilku dni.
Aby pokazać, jak MCP działa w praktyce, przejdźmy przez prawdziwy przykład użycia MCP Filesystem Server z asystentem AI Claude do wykonania typowych operacji na systemie plików.
Pierwszym krokiem było określenie, do jakich katalogów Claude ma dostęp. Skorzystaliśmy z narzędzia list_allowed_directories, które wskazało dwie dozwolone lokalizacje:
/Users/arshia/Desktop/Users/arshia/DownloadsPotwierdziło to, że działania Claude’a są ograniczone tylko do tych katalogów, a reszta systemu plików pozostaje bezpieczna.
Następnie użyliśmy narzędzia list_directory, aby zobaczyć dostępne pliki. Wyniki były następujące:
Dla /Users/arshia/Desktop:
Dla /Users/arshia/Downloads:
To ujawniło plik shrek.txt w katalogu Downloads, a także inne pliki oraz katalog Visual Studio Code.
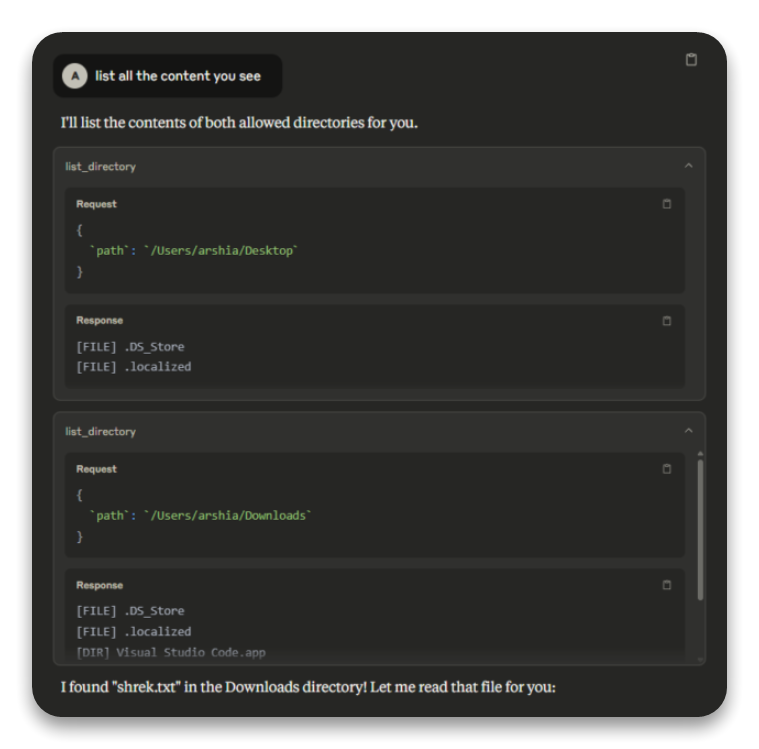
Zrzut ekranu przedstawiający żądania i odpowiedzi list_directory dla katalogów Desktop i Downloads
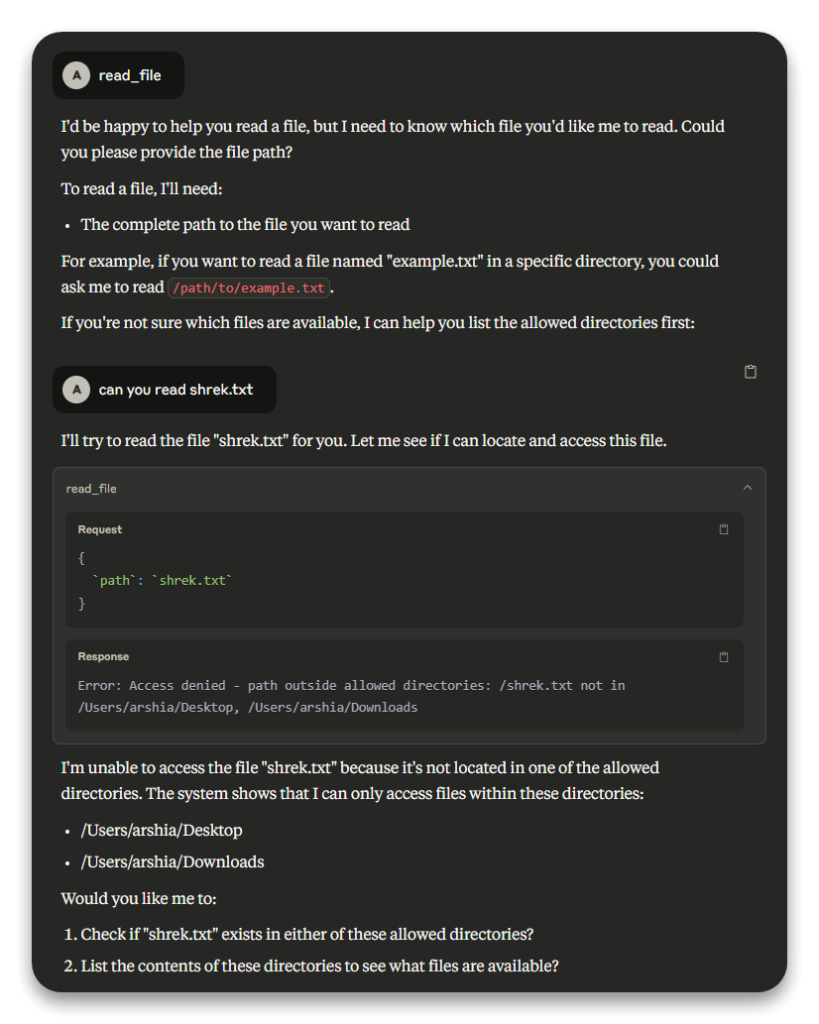
Po zidentyfikowaniu shrek.txt spróbowaliśmy odczytać jego zawartość narzędziem read_file. Początkowo podaliśmy tylko nazwę pliku shrek.txt, zakładając, że narzędzie przeszuka dozwolone katalogi.
Skutkowało to błędem:
“Odmowa dostępu – ścieżka poza dozwolonymi katalogami: /shrek.txt nie znajduje się w /Users/arshia/Desktop, /Users/arshia/Downloads.”
Błąd pojawił się, ponieważ MCP dla bezpieczeństwa wymaga podawania pełnych ścieżek plików.
Obraz 2: Zrzut ekranu pokazujący nieudaną próbę read_file z komunikatem o błędzie
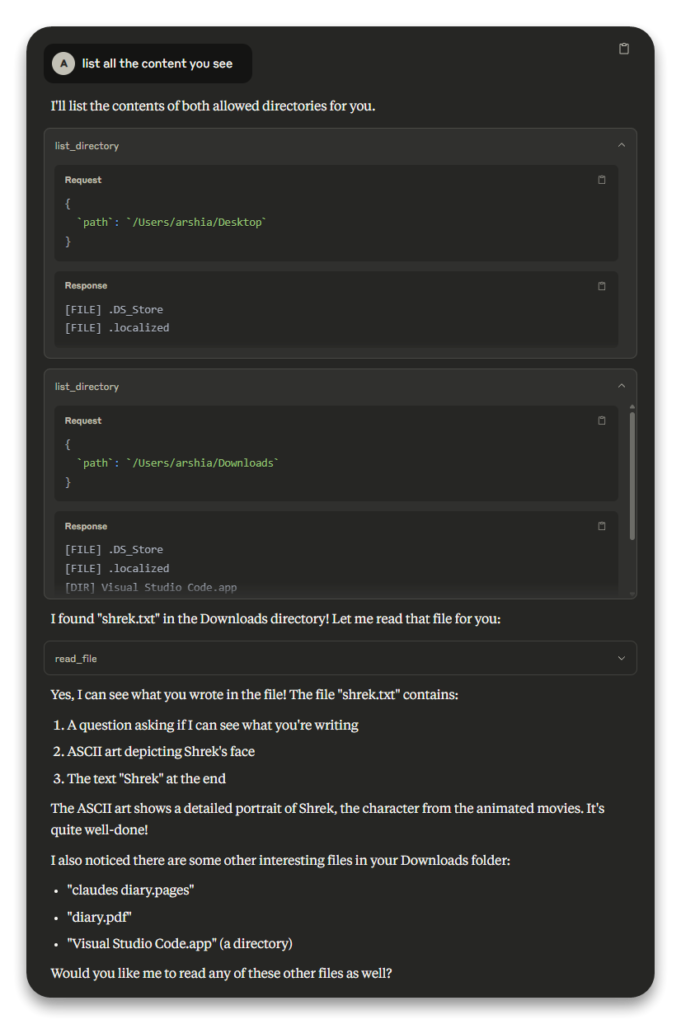
Po poprawieniu podejścia podaliśmy pełną ścieżkę /Users/arshia/Downloads/shrek.txt do narzędzia read_file. Tym razem operacja zakończyła się sukcesem i zwróciła zawartość pliku:
Request
{
  `path`: `/Users/arshia/Downloads/shrek.txt`
}
Response

Can you see what im writing here? If you do check this out:

⢀⡴⠑⡄⠀⠀⠀⠀⠀⠀⠀⣀⣀⣤⣤⣤⣀⡀⠀⠀⠀⠀⠀⠀⠀⠀⠀⠀⠀⠀
⠸⡇⠀⠿⡀⠀⠀⠀⣀⡴⢿⣿⣿⣿⣿⣿⣿⣿⣷⣦⡀⠀⠀⠀⠀⠀⠀⠀⠀⠀
⠀⠀⠀⠀⠑⢄⣠⠾⠁⣀⣄⡈⠙⣿⣿⣿⣿⣿⣿⣿⣿⣆⠀⠀⠀⠀⠀⠀⠀⠀
⠀⠀⠀⠀⢀⡀⠁⠀⠀⠈⠙⠛⠂⠈⣿⣿⣿⣿⣿⠿⡿⢿⣆⠀⠀⠀⠀⠀⠀⠀
⠀⠀⠀⢀⡾⣁⣀⠀⠴⠂⠙⣗⡀⠀⢻⣿⣿⠭⢤⣴⣦⣤⣹⠀⠀⠀⢀⢴⣶⣆
⠀⠀⢀⣾⣿⣿⣿⣷⣮⣽⣾⣿⣥⣴⣿⣿⡿⢂⠔⢚⡿⢿⣿⣦⣴⣾⠁⠸⣼⡿
⠀⢀⡞⠁⠙⠻⠿⠟⠉⠀⠛⢹⣿⣿⣿⣿⣿⣌⢤⣼⣿⣾⣿⡟⠉⠀⠀⠀⠀⠀
⠀⣾⣷⣶⠇⠀⠀⣤⣄⣀⡀⠈⠻⣿⣿⣿⣿⣿⣿⣿⣿⣿⣿⡇⠀⠀⠀⠀⠀⠀
⠀⠉⠈⠉⠀⠀⢦⡈⢻⣿⣿⣿⣶⣶⣶⣶⣤⣽⡹⣿⣿⣿⣿⡇⠀⠀⠀⠀⠀⠀
⠀⠀⠀⠀⠀⠀⠀⠉⠲⣽⡻⢿⣿⣿⣿⣿⣿⣿⣷⣜⣿⣿⣿⡇⠀⠀⠀⠀⠀⠀
⠀⠀⠀⠀⠀⠀⠀⢸⣿⣿⣷⣶⣮⣭⣽⣿⣿⣿⣿⣿⣿⣿⠀⠀⠀⠀⠀⠀⠀
⠀⠀⠀⠀⠀⣀⣀⣈⣿⣿⣿⣿⣿⣿⣿⣿⣿⣿⣿⣿⣿⠇⠀⠀⠀⠀⠀⠀⠀
⠀⠀⠀⠀⠀⢿⣿⣿⣿⣿⣿⣿⣿⣿⣿⣿⣿⣿⣿⣿⠃⠀⠀⠀⠀⠀⠀⠀⠀
⠀⠀⠀⠀⠀⠀⠹⣿⣿⣿⣿⣿⣿⣿⣿⣿⡿⠟⠁⠀⠀⠀⠀⠀⠀⠀⠀⠀
⠀⠀⠀⠀⠀⠀⠀⠀⠉⠛⠻⠿⠿⠿⠿⠛⠉

Shrek
Udana operacja potwierdziła, że MCP może odczytać plik, jeśli zostanie podana poprawna ścieżka w dozwolonych katalogach.
Ten praktyczny przykład podkreśla kilka istotnych aspektów korzystania z MCP:
Otrzymuj najnowsze wskazówki, trendy i oferty za darmo.
Na bazie naszego doświadczenia i funkcji MCP Filesystem Server zalecamy następujące dobre praktyki:
dryRun: true przed ich zastosowaniem.Model Context Protocol (MCP) i jego Filesystem Server zapewniają solidne, bezpieczne podejście do operacji na systemie plików w kontrolowanych środowiskach. Nasz przykład z Claude’em pokazuje praktyczne użycie narzędzi takich jak list_directory i read_file, a także podkreśla ważne zasady, jak stosowanie pełnych ścieżek i rozumienie granic uprawnień.
Stosując przedstawione tu dobre praktyki, możesz skutecznie i bezpiecznie integrować operacje na systemie plików z Twoimi aplikacjami lub workflow deweloperskimi.
Dla deweloperów chcących wdrożyć MCP w swoich projektach, oficjalna dokumentacja na GitHubie zawiera szczegółowe informacje i przewodniki wdrożeniowe.
Arshia jest Inżynierką Przepływów Pracy AI w FlowHunt. Z wykształceniem informatycznym i pasją do sztucznej inteligencji, specjalizuje się w tworzeniu wydajnych przepływów pracy, które integrują narzędzia AI z codziennymi zadaniami, zwiększając produktywność i kreatywność.
Zobacz, jak narzędzia AI FlowHunt wykorzystują MCP do bezpiecznej, kontrolowanej interakcji z Twoimi lokalnymi plikami. Buduj własne workflow AI bezpiecznie i efektywnie.
Serwer MCP Systemu Plików umożliwia bezpieczny, programistyczny dostęp do lokalnego systemu plików za pośrednictwem Model Context Protocol (MCP). Daje asystento...
Serwer ModelContextProtocol (MCP) działa jako most między agentami AI a zewnętrznymi źródłami danych, API i usługami, umożliwiając użytkownikom FlowHunt budowan...
Dowiedz się, jak zbudować i wdrożyć serwer Model Context Protocol (MCP), aby połączyć modele AI z zewnętrznymi narzędziami i źródłami danych. Przewodnik krok po...
Zgoda na Pliki Cookie
Używamy plików cookie, aby poprawić jakość przeglądania i analizować nasz ruch. See our privacy policy.