


통합 방법
FlowHunt를 수십 개의 네이티브 통합과 연결하는 방법을 알아보세요. FlowHunt에서 통합을 설정하는 단계별 가이드입니다.
2 분 읽기
Integrations
MCP
+4
Microsoft Azure AD / Entra ID와 통합하여 엔터프라이즈 FlowHunt 계정의 Single Sign-On(SSO)을 구성하는 방법을 알아보세요.
Single Sign-On(SSO)을 사용하면 조직의 기존 아이덴티티 제공자(IdP)를 통해 팀 구성원이 FlowHunt에 접근할 수 있습니다. 이 가이드는 엔터프라이즈 FlowHunt 계정에 대한 SSO 연동 설정 과정을 안내합니다.

SSO 설정을 시작하기 전에 다음을 준비하세요:

SSO가 기본적으로 활성화되어 있음을 확인할 수 있습니다.
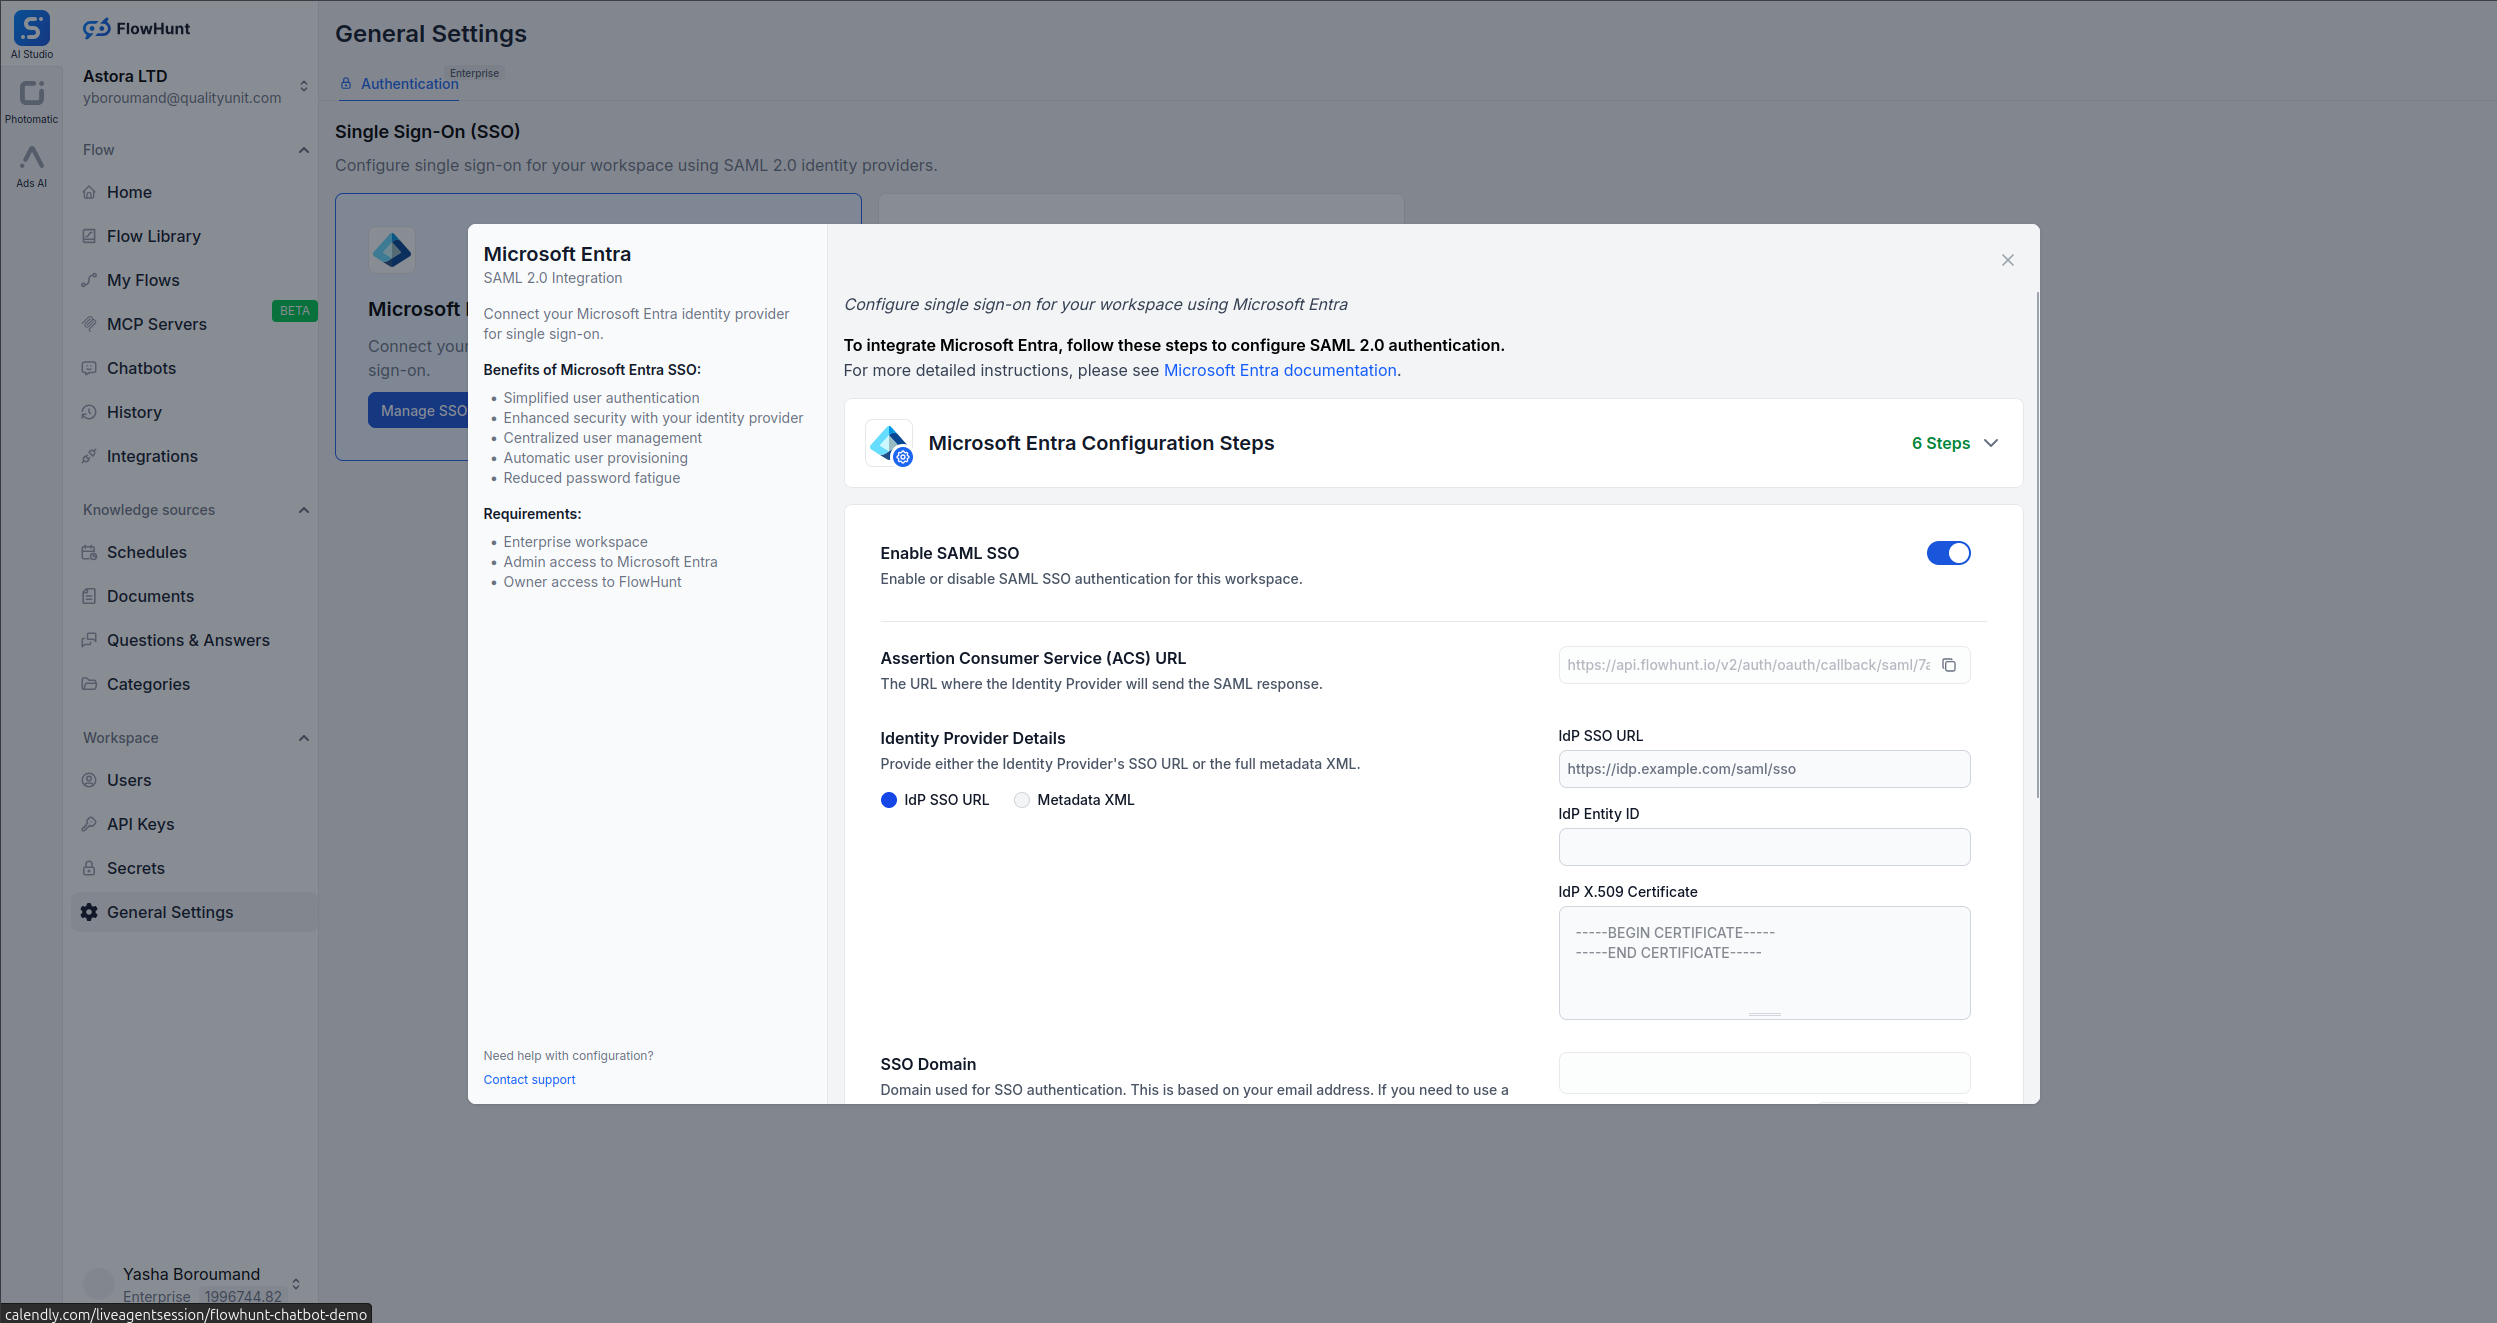
FlowHunt SSO 설정 페이지에서 Assertion Consumer Service (ACS) URL을 복사하세요.

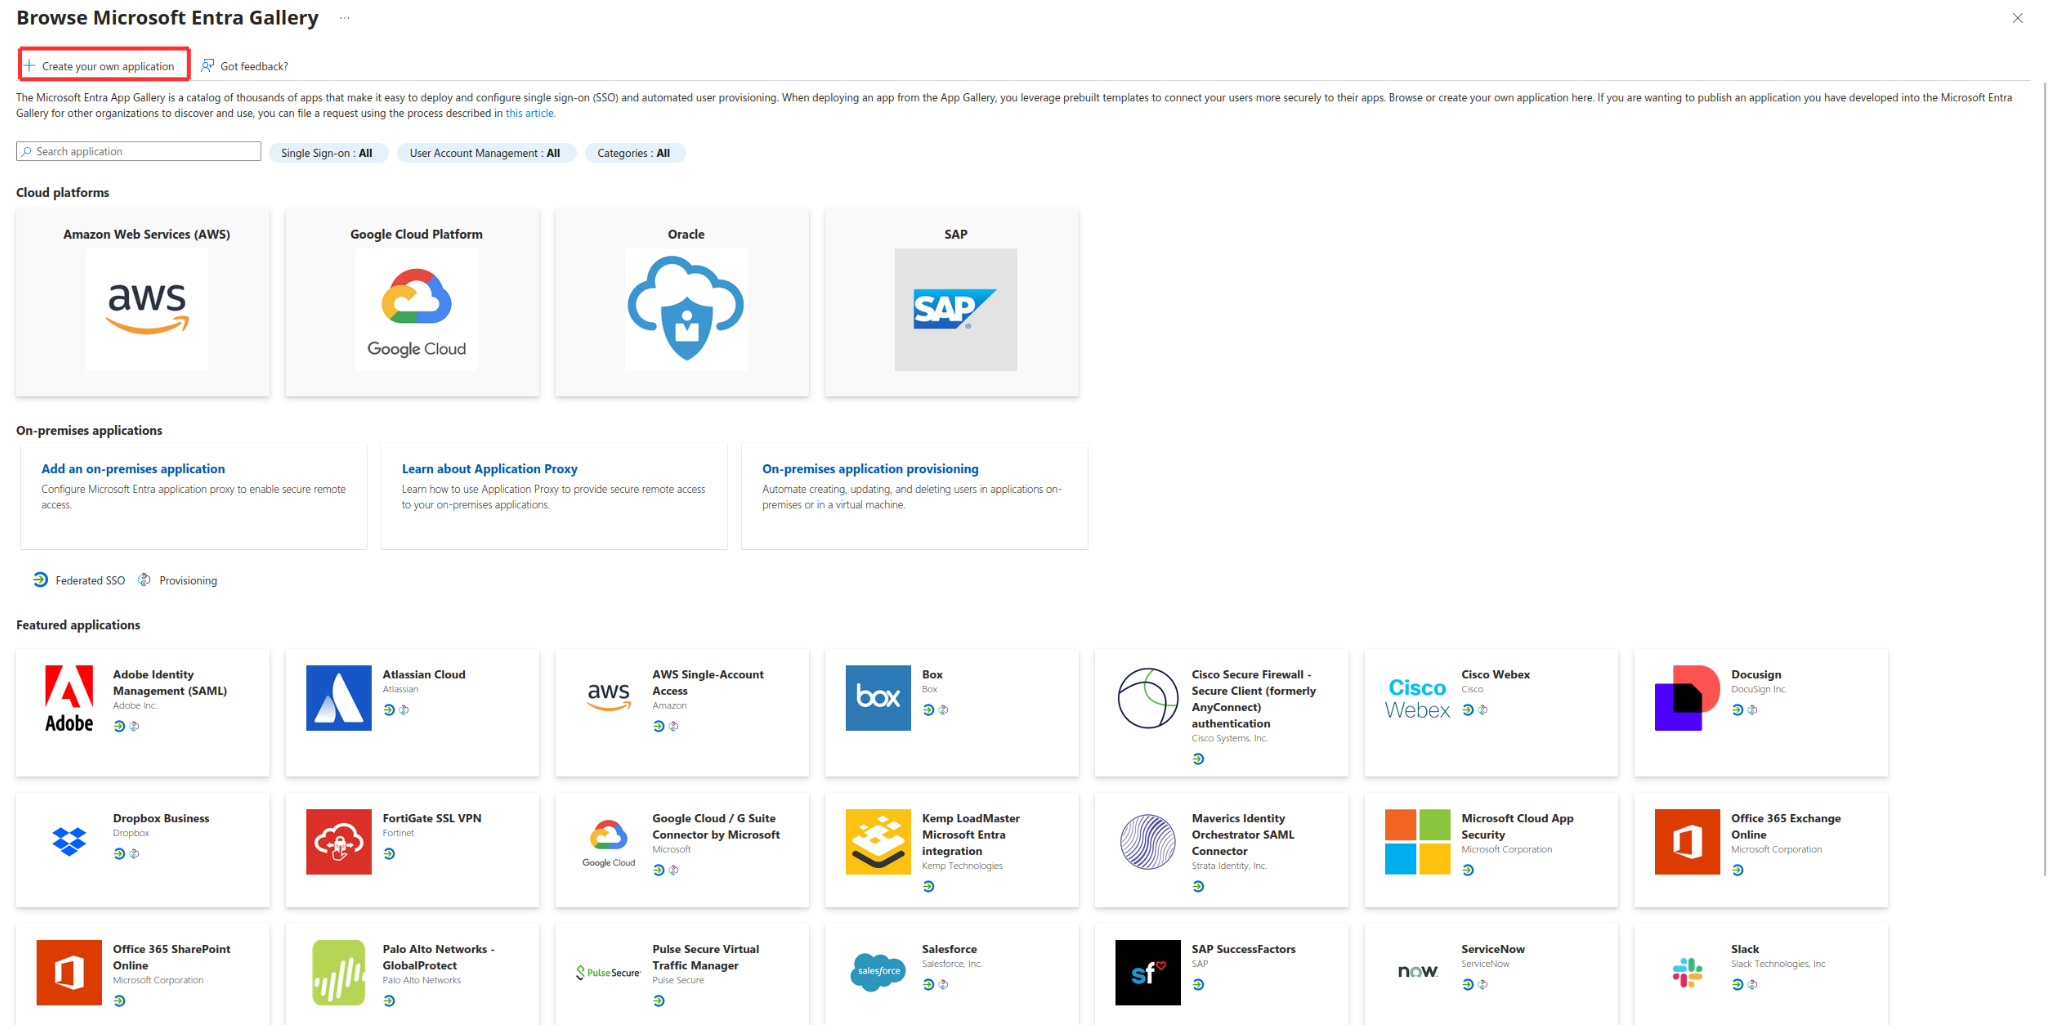
https://www.flowhunt.io로 설정Set up FlowHunt Test SSO 섹션에서 Login URL을 복사하세요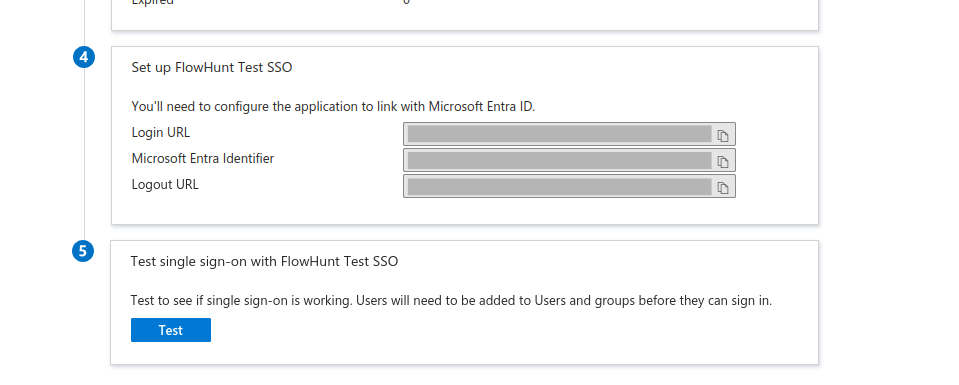
IdP SSO URL을 선택하고 Microsoft Entra ID에서 복사한 Login URL을 IdP SSO URL 필드에 붙여넣으세요Microsoft Entra Identifier 값을 복사하여 IdP Entity ID 필드에 붙여넣으세요Certificate (Base64) 파일의 내용을 IdP Certificate 필드에 붙여넣으세요. 이 값은 -----BEGIN CERTIFICATE-----로 시작하여 -----END CERTIFICATE-----로 끝날 수 있습니다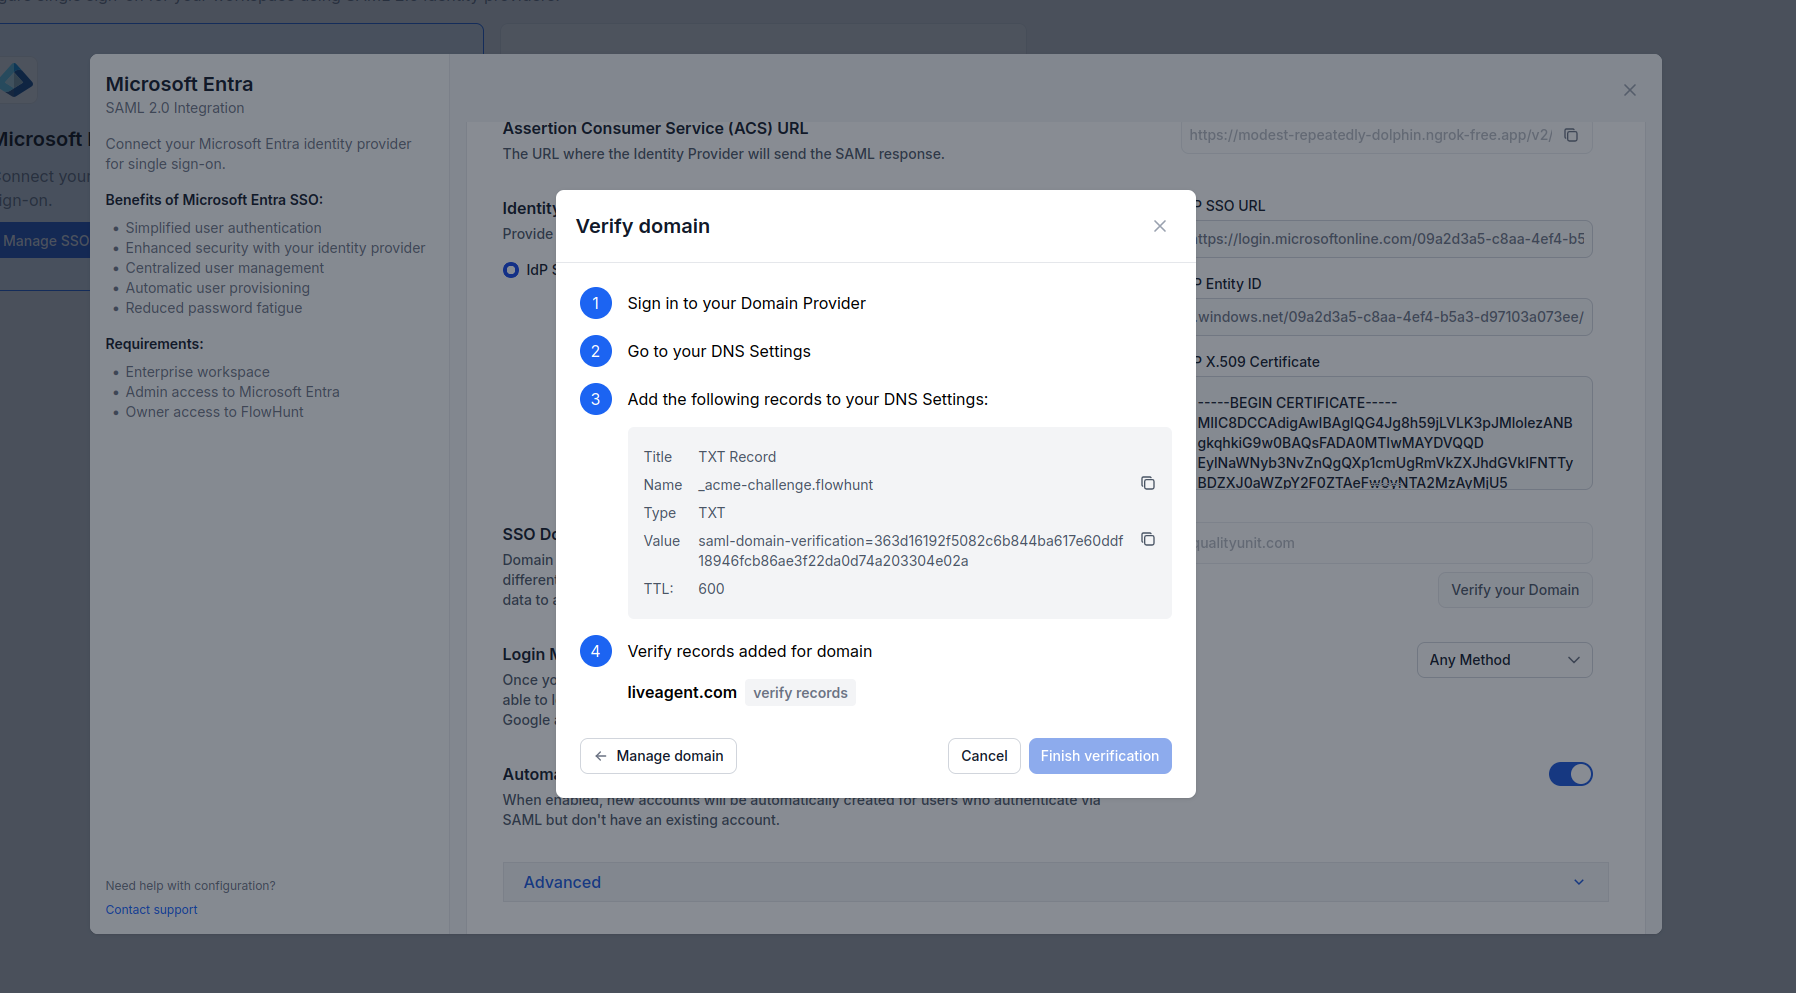
Update SAML Settings 버튼을 클릭하세요. 다음 섹션에서는 SSO 설정을 더욱 세분화할 수 있는 SAML Settings의 선택 사항을 설명합니다.Any Method로 설정하면 사용자가 SSO 또는 아이디/비밀번호로 로그인할 수 있습니다. Enforce SSO로 설정하면 반드시 SSO로만 로그인해야 합니다.
활성화하면 처음 로그인하는 사용자의 계정이 FlowHunt에서 자동으로 생성됩니다. 비활성화하면 사용자를 FlowHunt에 수동으로 추가해야 합니다.
SSO 설정 중 문제가 발생하면:
“Invalid SAML Response” 오류
SSO 로그인 후 FlowHunt 접근 불가
속성 매핑 문제
SSO 구성에 계속 문제가 발생하는 경우:
FlowHunt를 수십 개의 네이티브 통합과 연결하는 방법을 알아보세요. FlowHunt에서 통합을 설정하는 단계별 가이드입니다.
FlowHunt를 MCP 서버와 함께 Microsoft 365에 통합하여 Outlook, Teams, OneDrive, Excel, SharePoint 등에서 원활한 자동화를 구현하세요. 안전한 인증과 유연한 접근 제어로 AI 기반 워크플로를 활성화할 수 있습니다....
Microsoft SharePoint를 MCP를 통해 FlowHunt와 통합하여 문서 라이브러리, 목록, 사이트, 협업 워크플로우를 원활하게 관리하세요. 사이트 검색, 문서 관리, AI 기반 자동화로 SharePoint 작업을 자동화할 수 있습니다....