


AI法(AI Act)
EUによるAI法(AI Act)は、世界初の包括的なAI規制です。本法がAIシステムをリスク別に分類し、ガバナンスを確立し、倫理的・透明性・信頼性の高いAIのためのグローバル基準を定めている仕組みを解説します。...
1 分で読める
AI Act
EU Regulation
+4
EU AI法の透明性ルールが施行され、Google CloudがネイティブのAgent Identityシステムをリリース。AIエージェントを構築するチームに何が変わったのか。
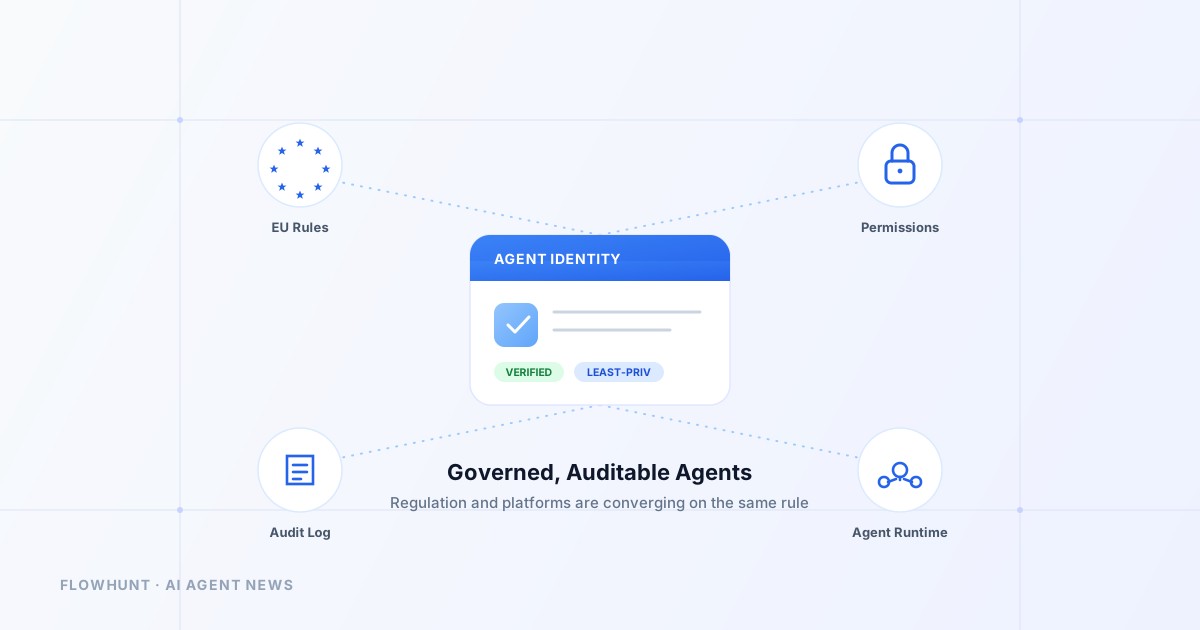
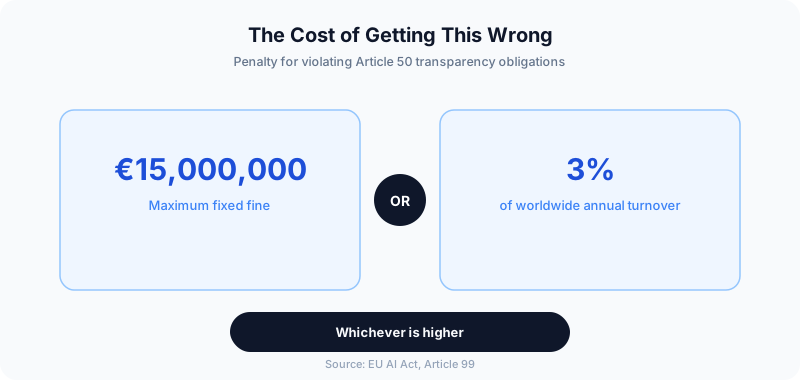
2026年8月第1週の2つの発表は、正反対の方向から同じ変化を指し示しています。8月2日、EU AI法の透明性ルールが執行可能な法律となり、チャットボット、コンテンツジェネレーター、感情読み取りシステムを展開するすべての事業者に対し、それを明確に開示するか、最大1500万ユーロの罰金に直面することを義務付けました。その数日後、Google CloudはAgent Identityシステムを一般提供開始しました。これは、AIエージェントがアクセスできるものを正確に追跡し、そのすべての動作を記録するネイティブ権限レイヤーです。一方は開示を強制する規制当局です。もう一方は説明責任を機能として販売するクラウドプラットフォームです。両者は同じ結論に収束しています。つまり、誰も識別、監査、説明責任を負わせることができないAIエージェントは、裁判所がそう言うかどうかに関わらず、本番環境に対応できていないのです。
EU AI法第50条の透明性義務は、2026年8月2日にEU全域の国家当局によって一般的に適用可能かつ執行可能になりました。実際には、これは4つの事項をカバーします。プロバイダーは、人々が「AIシステムと対話していることを明確に知らされること(文脈から明らかでない限り)」を確保しなければなりません。これはチャットボット開示ルールです。合成音声、画像、動画、またはテキストを生成するシステムのプロバイダーは、その出力を機械可読で検出可能な形式でマーク付けする必要があります。実在の人物、場所、または出来事のディープフェイクを生成するシステムを展開する者は、それを開示しなければなりません。また、感情認識または生体認証カテゴリ分類システムの展開者は、それにさらされる人々に通知し、EUデータ保護法の範囲内に留まらなければなりません。
これらの概念自体は新しいものではありません。AI法は何年も前に署名されていました。8月2日に変わったことは、これらの特定の義務が、コンプライアンスロードマップ上の将来の日付ではなくなり、国家規制当局が実際に今日執行できるものになったということです。
法のすべてが予定通りに施行されたわけではありません。2026年7月8日に署名された「AIに関するデジタルオムニバス」を通じて、EUは高リスクシステムの要件を延期しました。附属書IIIに該当するスタンドアロンシステム(雇用審査、教育、法執行、重要インフラなど)は、2027年12月2日まで猶予されました。医療機器やエレベーターなど、附属書Iの既に規制対象の製品に組み込まれたAIは、2028年8月2日まで猶予されています。
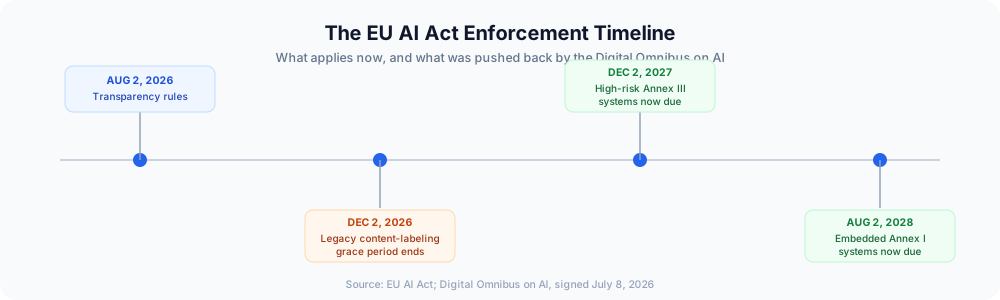
この延期については正確に理解する価値があります。「AI法が遅れた」と誤解されやすいからです。実際には遅れていません。禁止行為リストと汎用AIモデルの義務は影響を受けていません。動いたのは、具体的に高リスク分類要件 — 最も重いコンプライアンス負荷がかかる、最も狭い範囲のシステムのためです。あなたのエージェントがユーザーと会話したり、コンテンツを生成したりする場合、すでにアクティブな法律の一部に該当します。
透明性要件は「高リスクシステム」と聞くと控えめに聞こえますが、実際にはほとんどのAIエージェント構築者が最初に直面するルールです。顧客対応のサポートエージェント、コンテンツ生成ワークフロー、音声アシスタント — これらはすべて人と対話するシステムであり、高リスクに分類されるかどうかに関わらず、第50条が適用されます。これを正しく行うのは複雑ではありません。ユーザーがAIと話していることを明確に伝え、生成コンテンツにラベルを付け、その証拠を記録として残すだけです。これを間違えると、コンプライアンスレポーティングは単なる書類業務ではなくなり、実際の金額が紐づいた法的エクスポージャーになります。

最新のヒント、トレンド、お得な情報を無料で入手。
同じ根本的な問題に対するGoogle Cloudの回答は、まったく異なる方向、つまり法律ではなくインフラからもたらされました。同社はGemini Enterprise Agent Platformを一般提供開始し、Agent Memory Bank、Agent Runtime、Agent Gateway、Agent Registry、Agent Evaluation、そして最も注目すべきAgent Identityという、新しいエージェントガバナンスプリミティブ群をリリースしました。
Agent Identityは、オープンスタンダードに基づいて構築されたネイティブIAM認証情報タイプであり、人間のユーザーアカウントから流用したものではなく、自律型システム向けに特別に設計されています。権限をエージェントのランタイムに直接バインドすることで最小権限アクセスを適用し、盗まれたエージェントトークンが別の場所で再利用されるという一般的な攻撃経路を閉鎖します。エージェントが行うすべてのアクションの否認防止可能なログを生成します。また、認証情報のライフサイクルを自動管理するため、廃止されたエージェントが休眠状態で忘れ去られた権限セットを悪用される危険にさらしたまま放置されることがありません。
実質的な効果としては、「このアクションを行ったエージェントはどれで、それは許可されていたのか?」という質問に対して、事後的にアプリケーションログから再構築した推測ではなく、決定的な答えが出せるようになります。これは、エージェントが質問に答えることから、実際のアクション(予約、レコード編集、送金、ファイル削除など)を実行することへと移行するにつれて、ますます重要になります。モデル自体へのプロンプトインジェクションだけを心配するLLMセキュリティの姿勢では、この表面全体、つまりエージェントの実際の権限とそれを使って何をしたかを見逃してしまいます。
こここそが、2つの発表が一見した以上に結びついているポイントです。第50条は「これがAIであることを開示しましたか?」を問います。Agent Identityは関連しているが異なる質問、「この特定のエージェントが何を、どの権限で、誰の権限で行ったかを正確に証明できますか?」に答えます。2つ目の質問にきれいに答えられるシステムは、1つ目の質問もはるかに簡単に処理できます。
このパターンを直接指摘する価値があります。なぜなら、これからも繰り返し発生するからです。規制当局は法的リスクの観点から開示と説明責任に収束しています。クラウドプラットフォームはセキュリティと信頼性の観点からアイデンティティと権限に収束しています。AIエージェントフレームワークはかつてアイデンティティを後付けのように扱っていました。環境変数に入れたAPIキーを、フリート内のすべてのエージェントで共有するといった具合です。そのモデルは、規制上の監視にも実際のセキュリティインシデントにも耐えられません。まさにそのため、両方の方向が現在同じ解決策を指し示しています。つまり、どのエージェントが何を、どのアクセス権で行ったかを把握し、それを示せるようにすることです。
すでに実世界のAIエージェント事例(カスタマーサポートボット、リサーチアシスタント、コーディングエージェントなど)で実験を行ってきたチームこそ、この変化を最初に感じるでしょう。単純に、より多くのエージェントを本番環境で稼働させ、より多くのアクションを生成し、それらを説明する必要があるからです。これは、Claude Coworkとその競合他社がエージェントをシングルセッションのチャットから永続的なマルチデイタスクへと押し上げたときに見られたのと同じパターンです。つまり、より多くの自律性は常に、それを統治するツールより一歩先にやってくるのです。
監査証跡を、そもそも監査証跡を生成するように設計されていなかったエージェントフリートに後付けするのは、悲惨なプロジェクトです。すべてのアクションを、たまたま存在していたログから再構築する必要があり、半分の確率でログすら存在しません。より安価な道は、エージェントのすべてのステップが最初から可視化され追跡可能なツールの上に構築することです。これは、データガバナンスがデータの系列(リネージ)を、侵害後に後付けするものではなく、第一級の関心事として扱うのと同じです。
ここで、基礎となるモデルのペースも重要です。MicrosoftのOrchardフレームワークのような最近のリリースや、1つの巨大な汎用モデルがすべてを行うのではなく、専門化され監査可能なエージェントへの幅広いシフトにより、スコープ(したがって権限も)が狭く明確に定義されたエージェントを構築することがより実用的になっています。スコープが狭いエージェントは、理論上は何でもできるエージェントよりも本質的に統治が容易です。
FlowHuntのアプローチも同じ論理に従っています。AIエージェントプラットフォームとして、すべての自動化は可視化されたフローであり、ブラックボックスではありません。そのため、コンプライアンスに関する質問(このエージェントは何を、なぜ、どのような権限で行ったのか)が来たとき、答えはすでにワークフローの中にあり、チームが期限に追われて再構築する必要はありません。
EU AI法の透明性ルールとGoogleのAgent Identityシステムは互いに連携したわけではなく、名目上は異なる問題(一方は法的コンプライアンス、もう一方はクラウドインフラ)を解決しています。しかし、両者は同じ週に登場し、同じ根本的な真実を指し示しています。AIエージェントがより自律的で重要な作業を引き受けるにつれて、「私たちはそれが何をしたか実際にはよくわかっていない」というのは、質問者が規制当局であれ自社のセキュリティチームであれ、許容可能な答えではなくなります。アイデンティティ、開示、監査可能性を後から追加する機能ではなく、今の中核要件として扱うチームこそ、コンプライアンスと本番インシデントの両方が発生したときの痛みがはるかに少ないことに気づくでしょう。
アルシアはFlowHuntのAIワークフローエンジニアです。コンピュータサイエンスのバックグラウンドとAIへの情熱を持ち、AIツールを日常業務に統合して効率的なワークフローを作り出し、生産性と創造性を高めることを専門としています。

FlowHuntはすべての自動化を可視化された編集可能なフローにします。誰かが「あなたのエージェントは何をしたのか、なぜそうしたのか」と尋ねたとき、ブラックボックスではなく、答えが用意されています。
EUによるAI法(AI Act)は、世界初の包括的なAI規制です。本法がAIシステムをリスク別に分類し、ガバナンスを確立し、倫理的・透明性・信頼性の高いAIのためのグローバル基準を定めている仕組みを解説します。...
AIの透明性とは、人工知能システムの仕組みや意思決定プロセスを関係者にとって理解可能にする実践です。その重要性、主要構成要素、規制枠組み、実装手法、課題、実際のユースケースについて学びましょう。...
欧州AI法がチャットボットにどのような影響を及ぼすのかを解説。リスク分類、コンプライアンス要件、期限、不遵守時の罰則などを詳しく紹介し、倫理的で透明性と安全性の高いAI対話を実現するための情報をお届けします。...
クッキーの同意
閲覧体験を向上させ、トラフィックを分析するためにクッキーを使用します。 See our privacy policy.